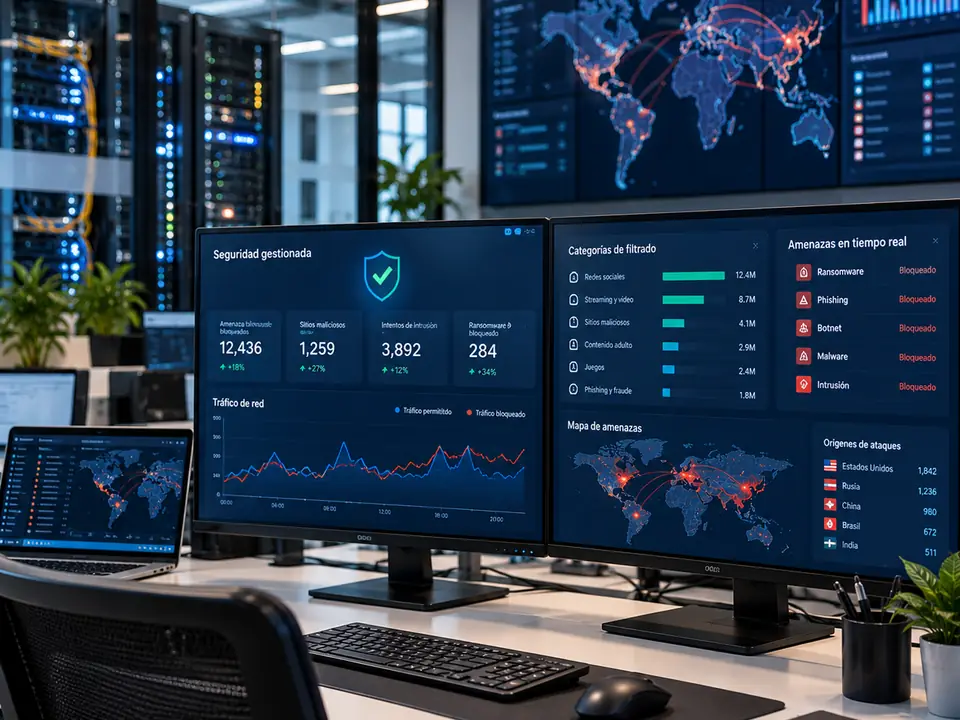
Centro de operaciones de seguridad con mapas de amenazas

Seguridad gestionada

Protección del tráfico contra ataques externos con informes y ANS
El problema
Información e infraestructura expuestas; sin competencias internas
Para quién es
Empresas en proceso ISO 27001

Qué incluye

  • Antimalware (malware, botnets, phishing, ransomware)
  • 50+ categorías de filtrado
  • Lista negra personal
  • Geolocalización
  • Filtro de buscadores
  • Gestión por horarios
  • Informes en tiempo real
Analistas de seguridad vigilando alertas en varias pantallas

SOC en SaaS

Centro de operaciones de seguridad como servicio: monitoreo, detección y respuesta a incidentes sin montar un SOC propio
El problema
Alertas de seguridad sin un equipo que las vigile a toda hora
Para quién es
Empresas sin un equipo de seguridad dedicado a toda hora

Qué incluye

  • Monitoreo y correlación de eventos
  • Detección y respuesta a incidentes
  • Sin infraestructura propia
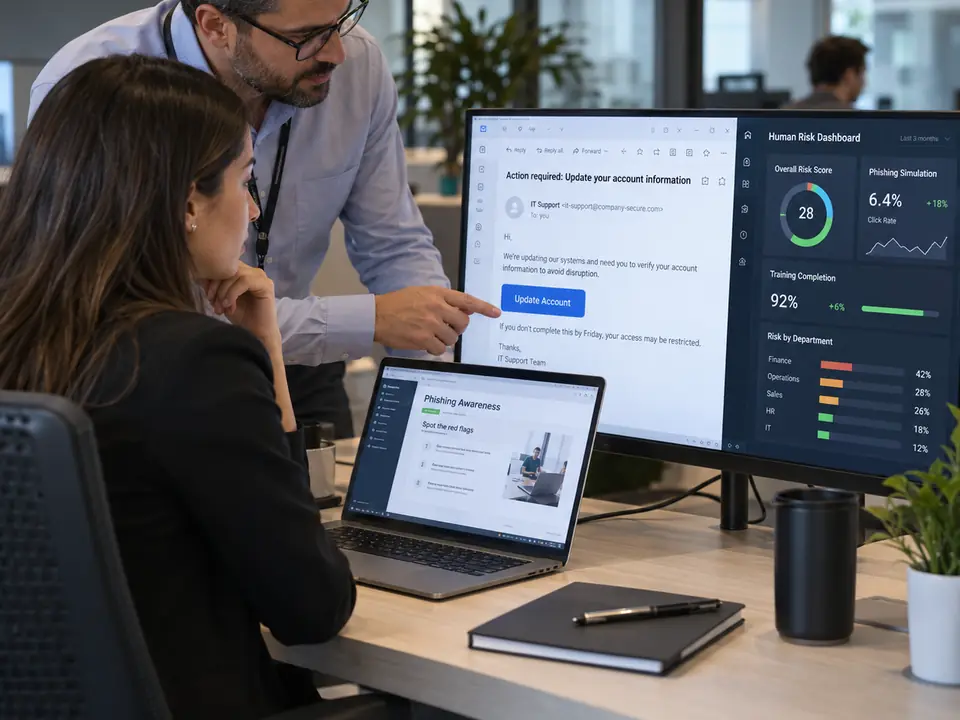
Especialistas revisando una simulación de phishing con un colaborador

Riesgo humano

Medición y reducción del riesgo humano con concienciación continua y simulaciones de phishing
El problema
Muchos incidentes empiezan con un clic en un correo falso o una contraseña débil
Para quién es
Empresas que quieren reducir incidentes causados por errores humanos

Qué incluye

  • Simulaciones de phishing
  • Formación continua
  • Indicadores de riesgo por equipo
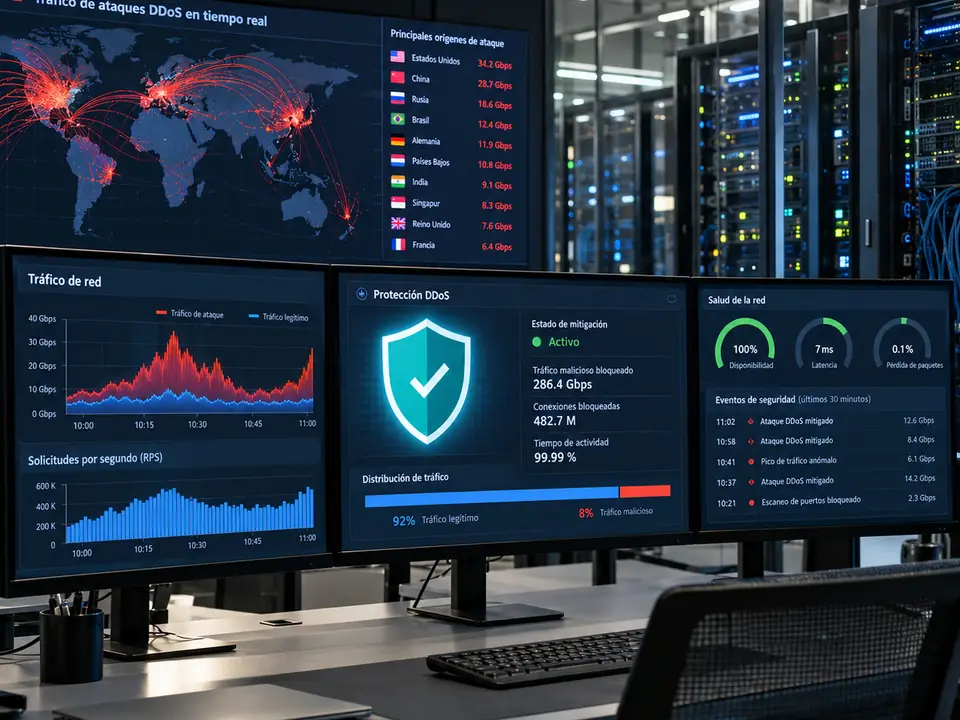
Panel de mitigación de ataques con indicadores de tráfico

Protección DDoS

Detección y mitigación de ataques DDoS para mantener disponibles sus servicios
El problema
Ataques de denegación de servicio que dejan sin acceso sitios y servicios en línea
Para quién es
Empresas con sitios, aplicaciones o servicios expuestos a internet

Qué incluye

  • Detección de tráfico anómalo
  • Mitigación de ataques
  • Acompañamiento del equipo de IP
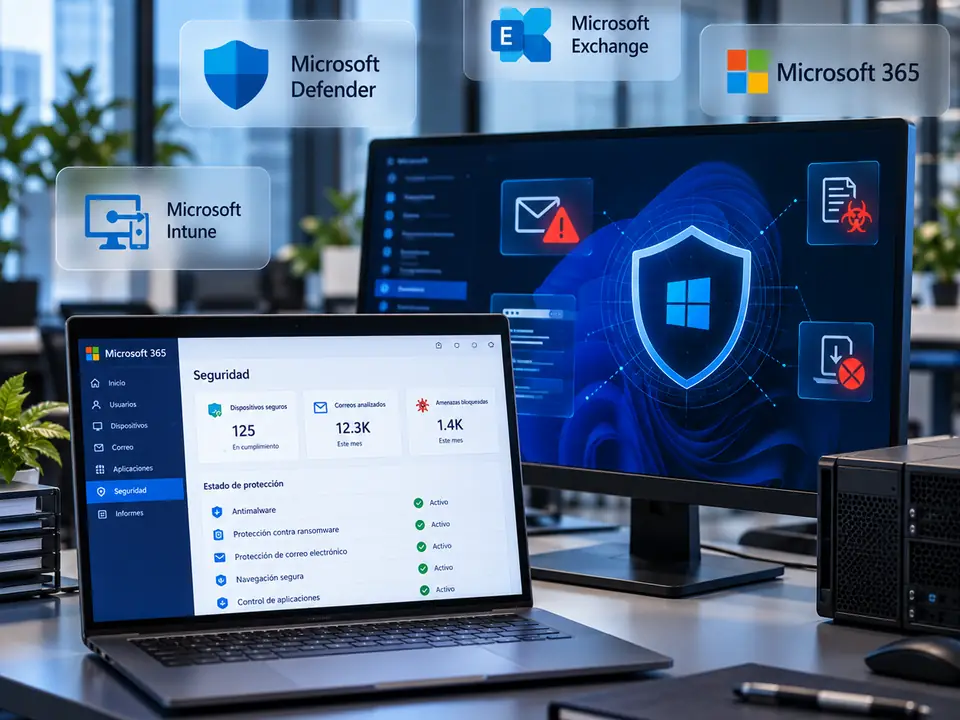
Portátil y monitor con la consola de protección de equipos y correo

Endpoints y correo

Protección de computadores, servidores y correo electrónico con gestión centralizada
El problema
Computadores y buzones expuestos a malware, ransomware y phishing
Para quién es
Empresas de cualquier tamaño con equipos y correo corporativo

Qué incluye

  • Protección de computadores y servidores
  • Filtrado del correo electrónico
  • Gestión desde una consola central
Especialistas en hacking ético analizando un sistema

Pentesting y ethical hacking

Pruebas de penetración y hacking ético con informe de hallazgos y recomendaciones

El problema
Vulnerabilidades que nadie ha probado antes que un atacante
Para quién es
Empresas que preparan una auditoría o quieren validar su seguridad

Qué incluye

  • Pruebas sobre redes, sistemas o aplicaciones
  • Informe de hallazgos
  • Recomendaciones de mejora

Guías relacionadas

Ver todas las guías